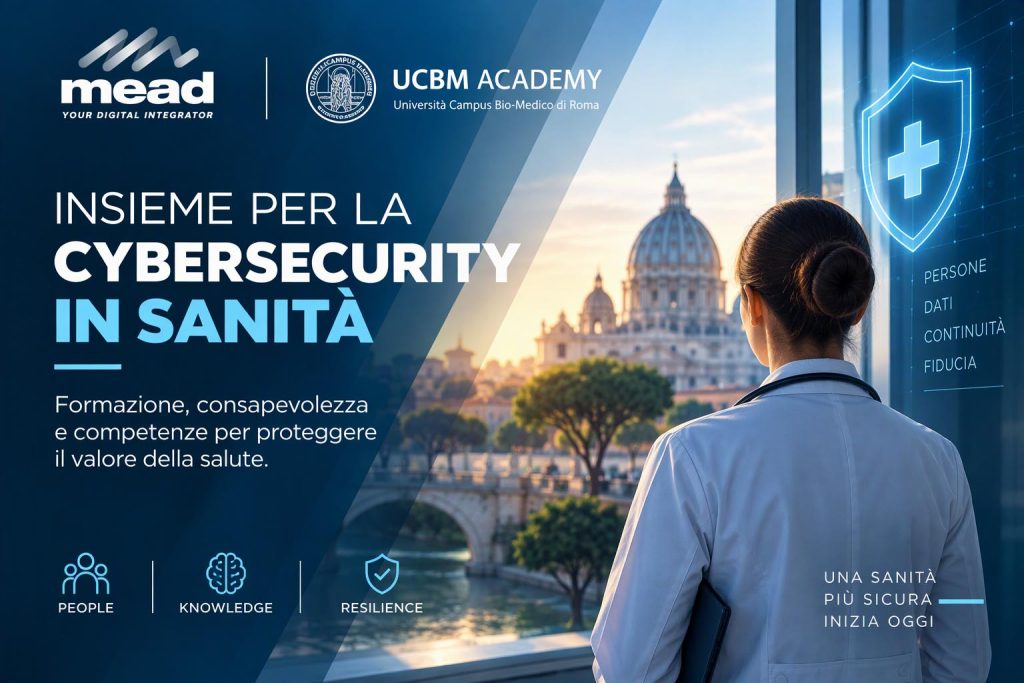
MEAD al fianco di UCBM Academy per promuovere cultura e formazione sulla cybersecurity in sanità, con un Executive Program dedicato alla NIS2 e ai vertici sanitari.
La cybersecurity in sanità non è più soltanto una questione tecnologica. È un tema di governance, continuità operativa, tutela dei dati clinici e sicurezza dei servizi essenziali, che coinvolge direttamente le figure apicali e dirigenziali delle organizzazioni.
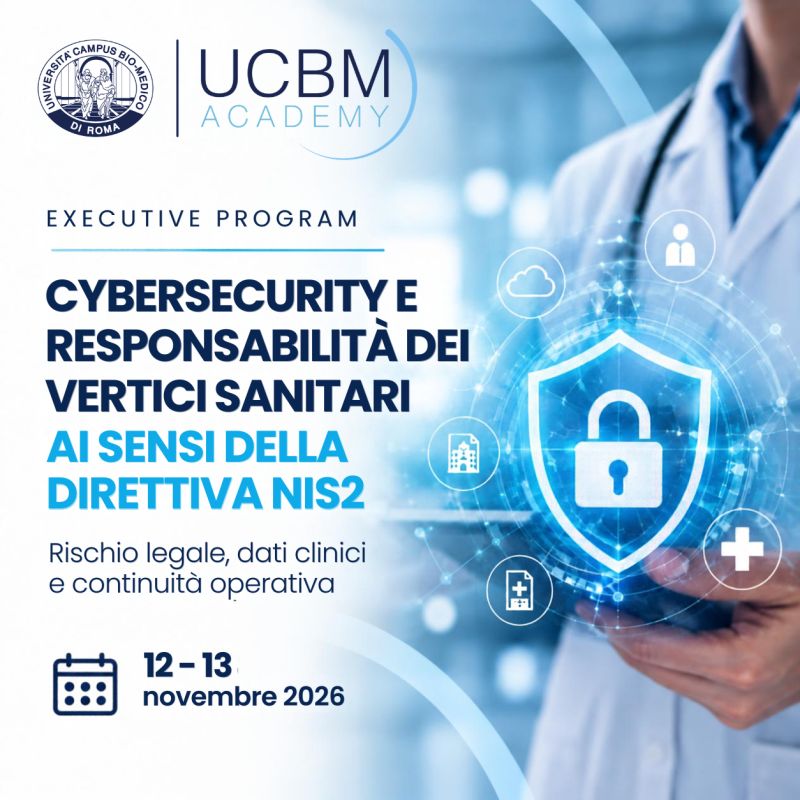
Con questa consapevolezza, MEAD è al fianco di UCBM Academy dell’Università Campus Bio-Medico di Roma nella realizzazione dell’Executive Program“Cybersecurity e Responsabilità dei Vertici Sanitari ai sensi della Direttiva NIS2”. Un percorso formativo pensato per fornire a manager e decisori strumenti concreti con cui comprendere e governare il rischio cyber.
La partnership nasce da una visione condivisa: la sicurezza non si costruisce soltanto attraverso tecnologie e presidi, ma attraverso cultura, formazione e capacità decisionale.
Dalla conformità normativa alla responsabilità strategica
Il recepimento della Direttiva europea NIS2 attraverso il D.Lgs. 138/2024 assegna ai vertici delle organizzazioni un ruolo diretto nella supervisione del rischio cyber, introducendo obblighi non delegabili, responsabilità personali e un articolato regime sanzionatorio.
Per le strutture sanitarie significa saper proteggere dati clinici sensibili, infrastrutture critiche e processi essenziali, ma anche essere in grado di assumere decisioni informate, documentate e tracciabili durante la gestione di un incidente.
L’Executive Program nasce quindi per accompagnare i partecipanti nella comprensione degli obblighi previsti dalla NIS2 e nella definizione di strategie efficaci di cybersecurity, affrontando temi quali:
- responsabilità dei vertici e governance del rischio cyber;
- regime sanzionatorio e impatti reputazionali;
- gestione degli incidenti e obblighi di notifica;
- ransomware e data breach;
- continuità operativa dei servizi sanitari;
protezione e governance dei dati clinici; - analisi delle vulnerabilità organizzative e tecnologiche;
- misure, procedure e presidi per la riduzione del rischio;
- simulazione e decision-making nelle fasi critiche.
Due giornate dedicate a governance, rischio e continuità operativa
Il programma si svolgerà il 12 e 13 novembre 2026, in presenza presso UCBM Academy, in Via Amsterdam 125 a Roma, con la possibilità di partecipare anche da remoto previa comunicazione.
Le due giornate alterneranno approfondimenti normativi, contributi specialistici ed esercitazioni pratiche. Il percorso affronterà lo scenario della cybersecurity sanitaria, il ruolo dei vertici previsto dalla NIS2, la governance dei sistemi e dei dati clinici, il risk management, la continuità operativa e la gestione delle crisi cyber.
La direzione scientifica è affidata al Prof. Roberto Setola, Professore Ordinario dell’Università Campus Bio-Medico di Roma e Direttore scientifico del Master in Homeland Security. La Faculty riunisce competenze provenienti dal mondo accademico, istituzionale, sanitario e della cybersecurity.
Produrre cultura per costruire sicurezza
Essere al fianco di UCBM Academy significa, per MEAD, contribuire a un progetto che supera la tradizionale separazione tra tecnologia, organizzazione e responsabilità.
La sicurezza è oggi un ecosistema interconnesso, nel quale cybersecurity, gestione del rischio, protezione delle infrastrutture critiche, governance delle informazioni e resilienza organizzativa devono essere affrontate attraverso una visione comune e multidisciplinare.
La collaborazione tra ricerca scientifica, competenze tecnologiche, istituzioni e aziende permette di trasferire nei percorsi formativi esperienze concrete, scenari evolutivi e applicazioni operative. È in questa integrazione che la formazione assume un valore strategico: preparare chi è chiamato a decidere, prima che si verifichi una crisi.
Il contributo di MEAD
Attraverso questa partnership, MEAD mette a disposizione dell’Executive Program la propria esperienza nella sicurezza integrata e nella gestione del rischio cyber, contribuendo a collegare gli aspetti normativi e organizzativi alle esigenze operative delle strutture sanitarie.
L’obiettivo è aiutare i vertici a sviluppare una maggiore capacità di lettura dei rischi e a comprendere che la cybersecurity non rappresenta soltanto un adempimento tecnico o normativo, ma una componente essenziale della governance e della continuità dei servizi.
La sicurezza si costruisce insieme. E comincia dalla conoscenza.
Per MEAD, essere al fianco del Campus significa contribuire alla crescita di una cultura della protezione capace di trasformare conoscenza, competenze e consapevolezza in decisioni più responsabili e organizzazioni più resilienti.
Produrre cultura significa costruire sicurezza.
Essere al fianco del Campus significa contribuire alla crescita di una cultura della protezione capace di trasformare conoscenza, competenze e consapevolezza in decisioni più responsabili e organizzazioni più resilienti.